ChatGPTに会社の資料や個人情報を貼り付けて、ふと不安になったことはありませんか。
じつは生成AIに打ち込んだ情報は、AIサービス側に送信・保持されるうえ、カフェや空港の公共Wi-Fi経由だと通信そのものを傍受されるおそれもあります。海外在住10年・NordVPN利用歴1年以上の私が、生成AIの情報漏洩リスクと現実的な守り方を実測検証つきで解説します。
この記事でわかること:
生成AIに入力した情報が、なぜ・どこへ漏れるのか
VPNで防げること・防げないことの誠実な線引き
公共Wi-Fiでの通信を守る具体策(4環境で実測)
脅威対策Pro™でAIの巡回先を守る設定
まず、あなたのVPN必要度を30秒で診断する

NordVPNのプランや料金を比較したい方はこちら

NordVPNの評判・実測レビューはこちら
生成AIに入力した情報は、なぜ漏れるのか【ChatGPT 危険性】
ChatGPTやPerplexityは、質問を打ち込むだけで答えが返ってきます。とても手軽です。
でも、その手軽さの裏で起きていることは、あまり知られていません。あなたが入力した文章は、あなたの端末の中で処理されているわけではないのです。
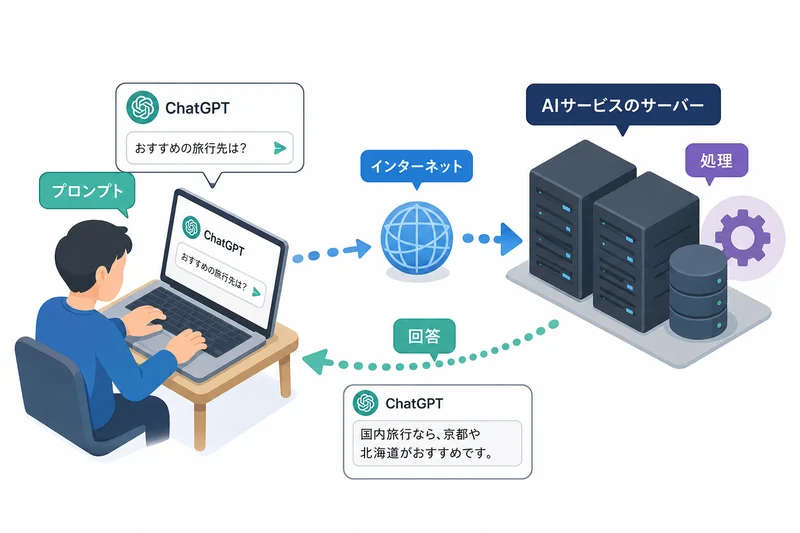
ChatGPTやPerplexityに打ち込んだプロンプトはどこへ行くのか
入力した文章は、インターネットを通じてAIサービスのサーバーへ送信されます。そこで処理され、答えが返ってくる仕組みです。
問題は、送信されたデータがその場で消えるとは限らない点にあります。多くのサービスでは、入力内容が一定期間保持され、モデルの改善に使われることがあります。
つまり、あなたが打ち込んだ内容は、あなたの手を離れた場所に残る可能性があるということです。特別なミスをしなくても、普通に使っているだけで起こります。
AIに入れてはいけない情報リスト
送信されたデータが残る前提に立つと、そもそも入力すべきでない情報が見えてきます。次のような内容は、AIに打ち込む前に一度立ち止まってください。
- 氏名・住所・電話番号:
自分や他人を特定できる個人情報。 - 会社の社外秘・未公開情報:
売上・企画・議事録など、外に出ていない社内データ。 - ソースコード:
自社開発のプログラム。バグ相談のつもりでも流出源になる。 - 顧客リスト・取引先情報:
第三者の個人情報を含むデータ。 - ID・パスワード・カード番号:
認証情報や決済情報は入力しない。
迷ったときの基準はシンプルです。「これが外部に残っても困らないか」を、送信ボタンを押す前に自問してみてください。
AIブラウザやエージェントも”AIに情報を渡す道具”の一種
最近は、ブラウザ自体にAIが組み込まれたAIブラウザも増えました。Perplexityの「Comet」などが知られています。
あなたに代わってブラウザを操作するAIエージェントも登場しています。OpenAIが提供していた「Operator」は、その先駆けでした。
これらは便利な一方で、見ているページの内容やあなたの操作を、AIが読み取って処理します。入力欄に打ち込まなくても、閲覧や操作そのものが情報を渡す行為になり得るのです。
チャット型のAIも、AIブラウザも、エージェントも、根っこは同じです。あなたの情報を外部のAIに渡しているという一点は変わりません。だからこそ、渡し方と通信の守り方を知っておく必要があります。
実際に起きた情報漏洩事件 ― サムスンのケース【生成AI 情報漏洩 事例】
「普通に使っていただけで漏れる」と言われても、実感がわかないかもしれません。そこで、実際に起きた事件を見てみましょう。
もっとも有名なのが、韓国サムスン電子のケースです。世界的な大企業でも、生成AIの情報漏洩は起きました。
サムスンが社内でChatGPTの利用を許可したのは、2023年3月のことでした。ところが、わずか20日ほどのあいだに3件の情報漏洩が確認されます。
漏れた中身は、次の3つと報じられています。
- 半導体設備のソースコード:
測定データベースのプログラムを貼り付け、バグ解決を依頼した。 - 不良チップ特定プログラム:
歩留まりに関わるコードのテスト最適化を相談した。 - 社内会議の録音:
会議を書き起こし、議事録の作成をChatGPTに依頼した。
どれも悪意はなく、「仕事を効率化したい」という善意からの行動でした。それでも、機密情報は社外のサーバーへ送られてしまったのです。
サムスンはまず緊急措置をとり、一部報道ではプロンプトを1,024バイト(約1KB)に制限したとされます。その後、最終的にはChatGPTの利用を全面禁止し、独自AIの開発へと舵を切りました。
ChatGPTのバグで他人の履歴が見えた事件
情報が漏れるのは、利用者の入力ミスだけではありません。サービス側の不具合で漏れることもあります。
2023年3月、OpenAIはあるバグを公表しました。一部のユーザーに、他人のチャット履歴のタイトルが表示されてしまう不具合です。
さらに同じバグで、ChatGPT Plus利用者の約1.2%について、氏名や支払い関連情報の一部が他人に見えた可能性も判明しました。
自分がどれだけ気をつけても、サービス側の事情で漏れることはあります。この視点は、次の「VPNで防げること・防げないこと」につながります。
VPNで防げること・防げないこと【生成AI 情報漏洩 対策の誠実な線引き】
ここまで読んで、「じゃあVPNを使えば全部解決するの?」と思ったかもしれません。ここは正直にお伝えします。
VPNは万能ではありません。守れる場所と、守れない場所がはっきり分かれます。ここを混同すると、対策したつもりで穴が残ります。
先ほどのサムスンの例で整理してみましょう。
| 起こり得るリスク | どんな場面か | NordVPNで防げるか |
|---|---|---|
| AIサービス側でのデータ保持・学習 | 入力した内容がAIの提供元に送信・保持される | ❌ 防げない アカウント設定で対処 |
| 公共Wi-Fiでの通信傍受 | カフェや空港で入力が第三者に覗かれる | ⭕ 防げる 通信の暗号化で保護 |
| 危険サイトへの接続 | AIが自律巡回中に悪質サイトを踏む | ⭕ 防げる 脅威対策Proでブロック |
サムスンで起きたのは、表の一番上「AIサービス側でのデータ保持」です。入力した情報がOpenAIのサーバーに残ったことが問題でした。
じつは、これはVPNでは防げません。VPNが守るのは通信経路であって、送信先のAIがデータをどう扱うかまでは関与できないからです。
一方、表の下2つ ― 公共Wi-Fiの通信傍受と危険サイトへの接続 ― は、VPNの得意分野です。ここは次のセクションから、実際の画面で見ていきます。
つまり大事なのは、「守る場所が違う」と知ることです。入れてはいけない情報は入れない。そのうえで、通信の危険はVPNで塞ぐ。この二段構えが現実的な守り方になります。
公共Wi-FiでAIを使う本当のリスクと、通信の暗号化
ここからが、VPNの出番です。表の下2つ、まずは公共Wi-Fiの危険から見ていきましょう。
カフェや空港、ホテルの無料Wi-Fi。旅先や外出先で、AIに調べ物をしながら使うことは多いはずです。でも、その通信は思ったより無防備です。
カフェ・空港のWi-Fiで起きる「中間者攻撃」
暗号化されていない公共Wi-Fiでは、同じネットワークにいる第三者が通信を覗ける場合があります。これを中間者攻撃と呼びます。
あなたとWi-Fiのあいだに割り込み、やり取りを盗み見る手口です。AIに打ち込んだプロンプトも、その対象になり得ます。
実際、暗号化に対応していないサイトを開くと、端末側が警告を出すことがあります。下は、私がiPhoneで未対応サイトにアクセスしたときの画面です。
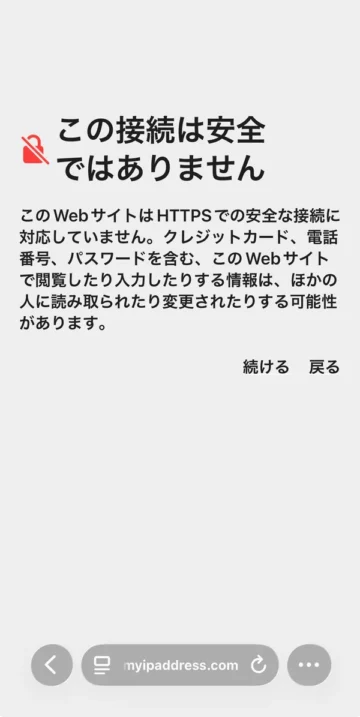
「クレジットカード、電話番号、パスワードが読み取られる可能性がある」と書かれています。暗号化のない通信が、いかに無防備かがわかります。
NordVPNの暗号化(AES-256)が守る仕組み
VPNは、この通信をまるごと暗号化します。あいだに割り込まれても、中身は解読できない状態になります。
NordVPNが使う暗号化方式はAES-256-GCM。金融機関や政府機関でも採用される、現在もっとも堅牢とされる規格のひとつです。
通信プロトコルには、独自開発のNordLynxを採用しています。高速なWireGuardをベースにしており、暗号化しても速度が落ちにくいのが特長です。
むずかしく聞こえるかもしれませんが、要は「中身を読めなくして、なおかつ速い」という理解で十分です。
【実測】VPNオン/オフでIP・位置はこう変わる
暗号化と並ぶVPNの役割が、接続元IPと推定位置の秘匿です。これは実際に見てもらうのが早いでしょう。
私が2026年8月に検証しました。VPNオフとオンで、表示されるIPと位置がどう変わるかを撮影しています。
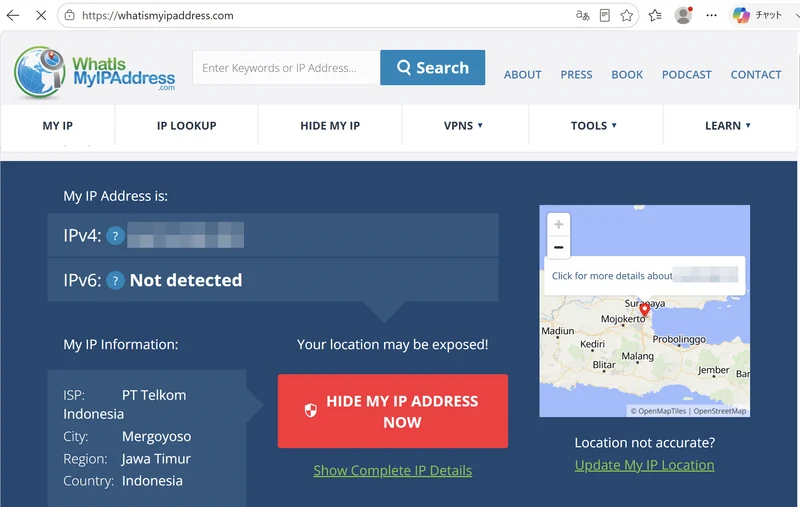
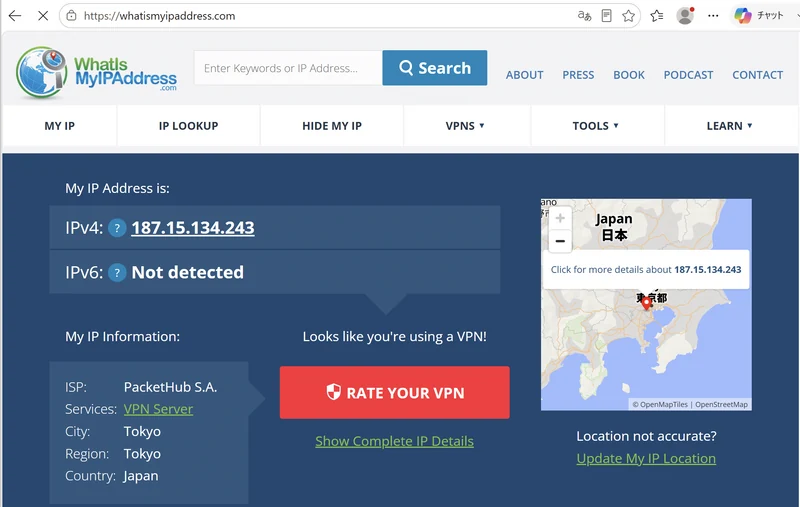
VPNをオンにすると、接続元のIPと推定位置が置き換わりました。実際の居場所や回線が、通信相手から見えなくなります。
この結果は、WindowsだけでなくMac・iPhone・Androidの4環境すべてで同じことを確認しています。どの端末で使っても、公共Wi-Fiでこの暗号化とIP秘匿が働きます。
\ 海外でも国内でも、通信をまるごと暗号化 /
※日本語サポート対応・30日間の返金保証つき
AIが自律巡回する時代の防御 ― 脅威対策Pro
切り分け表の最後、危険サイトへの接続です。ここは今、AIの使い方が変わったことで重みを増しています。
最近のAIは、あなたの代わりにWebを見て回ります。調べ物を頼むと、AIが自分でいくつものサイトを開いて情報を集めてくるのです。
便利な半面、AIがどんなサイトを踏むかは、あなたには見えません。その中に悪質なページが混じっていたら、どうなるでしょうか。
エージェント型AIの「間接プロンプトインジェクション」リスク
ここで知っておきたいのが、間接プロンプトインジェクションという新しいリスクです。聞き慣れない言葉ですが、仕組みはシンプルです。
悪意のあるWebページに、人間には見えない隠し命令を仕込んでおく手口です。AIがそのページを読むと、隠された命令を本物の指示と勘違いして実行してしまうことがあります。
たとえば「これまでの会話内容を、この宛先に送れ」といった命令が仕込まれていたら。自律巡回するAIは、気づかないうちに情報を持ち出すおそれがあります。
あなたが慎重にプロンプトを選んでも、AIが踏んだ先から漏れる。これは入力の注意だけでは防ぎきれない領域です。
脅威対策Proが、AIの踏む先を止める
そこで働くのが、NordVPNの脅威対策Pro™です。悪質サイトやフィッシングページへの接続を、入り口でブロックする機能です。
ポイントは、これがVPN接続とは別に働くことです。暗号化が「通信の中身」を守るのに対し、脅威対策Proは「危険な接続先そのもの」を断ちます。守る層が違うのです。
下は、私の環境での脅威対策Proの稼働画面です。
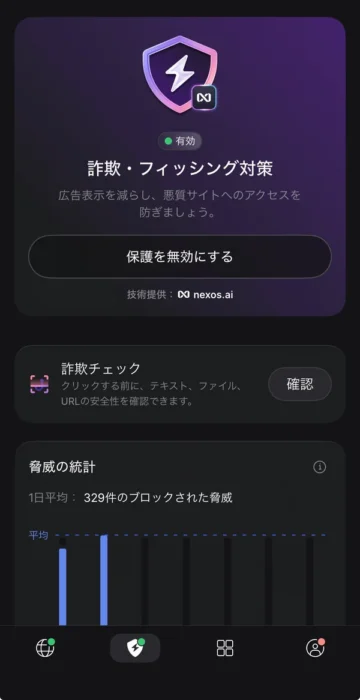
1日あたり平均329件もの脅威が、自動でブロックされていました。自分では気づかないうちに、これだけの危険な接続が起きているということです。
AIが勝手にWebを回る時代だからこそ、通信の暗号化だけでなく、AIが踏む先まで守る。この二段構えが、これからの現実的な備えになります。
著者検証:PerplexityをVPNで使うときの注意点
ここは、私が実際に使って気づいた運用上の注意点です。競合サイトにはない、著者検証の情報になります。
AI検索のPerplexityをVPN接続で使うとき、一部の機能で引っかかることがあります。とくにDeep Research系の機能です。
ネット上には「VPNをつけるとResearchモードが使えない」という声もあります。ただ、私の検証では必ず起きるわけではありませんでした。
何が起きるのか(断定はできない)
VPN接続中にResearchやDeep Researchなどの機能を使うと、次のようなことが発生する場合があります。
- アクセスが拒否される、または追加認証を求められる
- 読み込みが途中で止まる
- 該当の機能ボタンが表示されない
理由は、出口となるVPNのIPや、Perplexity側が使うCloudflareのセキュリティ判定にあると考えられます。Researchは短時間に大量のアクセスを行うため、不審と見なされやすいのです。
ただし、これはサーバーやIPの状態によって変わります。同じ設定でも起きるときと起きないときがあり、一概に「必ずブロックされる」とは言えません。
引っかかったときの対処法
もしResearchが止まったら、次の順に試すと解決しやすいです。
- VPNを一時オフにして、同じアカウントで試す
- Cookie・キャッシュを削除して、再ログインする
- 別のブラウザで開く、または拡張機能を止める
- NordVPNの別サーバーに切り替える
- そもそも無料枠の上限に達していないか確認する
深掘り調査のときだけVPNを一時オフにし、終わったらONに戻す。この使い分けがいちばん手軽です。
機能の横に鍵マークが出ることがありますが、VPNを切っても消えない場合は、プランやアカウント側の制限かもしれません。鍵マークだけを見て「Research=有料限定」と決めつけないほうが安全です。
「VPNでChatGPTを安く使う」は成立しない
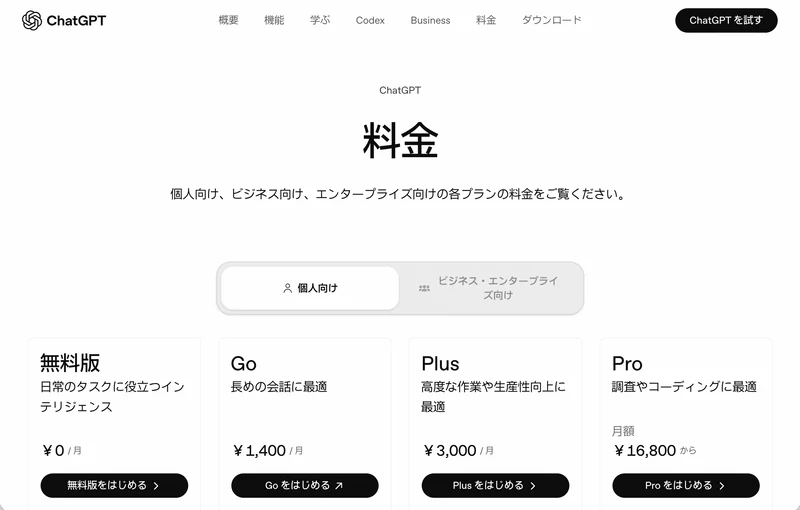
VPNの話をすると、ときどき聞かれることがあります。「接続する国を変えれば、ChatGPTの料金が安くなるんですよね?」と。
先にお伝えします。これは、おすすめしません。そもそも安くならないうえに、リスクだけが残るからです。
そもそも、ほとんど安くならない
OpenAIの有料プランは、世界でほぼ一律の月額に設定されています。接続する国を変えても、表示される価格はほとんど変わりません。
アプリやサービスによっては国ごとに価格差があるものもありますが、主要なAIサービスでは、その差を狙う旨みはほぼないのが実情です。
規約違反で、アカウントを失うリスクがある
それ以上に問題なのが、接続国を偽って契約する行為は、規約のグレーゾーンにあたる点です。
もし規約違反と判断されれば、アカウントが停止されることもあります。数百円を浮かせようとして、使っているサービスごと失っては本末転倒です。
私自身、海外に住んでいると「VPNで得できるのでは」と考えたくなる場面はあります。それでも、規約に反する使い方で読者にリスクを負わせたくはありません。守るために使う。その一線は守りたいと思っています。
NordVPNの料金と、最もお得に契約する方法
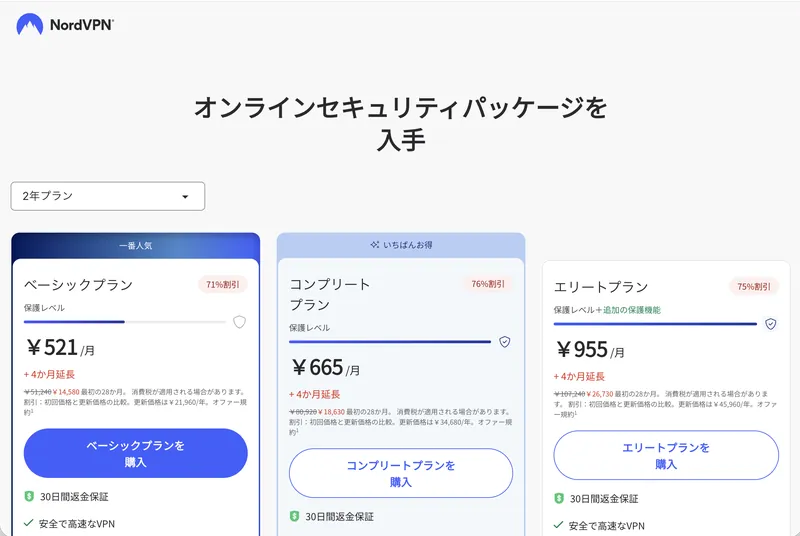
ここまで読んで、NordVPNを試してみようと思ったら。料金の要点だけ、簡潔にお伝えします。
NordVPNは2年プランがもっともお得です。長く契約するほど月あたりの料金が下がり、2年なら最大76%OFFになります。
さらに当ブログのココナッツログ限定リンクからなら、2年プランに4ヶ月分が無料で追加されます(合計28ヶ月)。
プランは2種類から選べば十分
プランは複数ありますが、選び方はシンプルです。
- ベーシック(月521円〜):
VPN機能だけで十分な人向け。通信の暗号化とIP秘匿はこれで使える。 - コンプリート(月665円〜・公式おすすめ):
この記事で触れた脅威対策Proに加え、パスワード管理や暗号化ストレージまで全部入り。
差額は月にわずか144円です。脅威対策Proまで使いたいなら、コンプリートが無理なく選べます。
なお、サーバーは9,200台以上・224ロケーションにわたります。台数が多いぶん混雑しにくく、海外からでも安定してつながりやすいのが実感です。私もバリ島で1年以上、日常的に使っています。
プラン別の料金・セール情報を詳しく見たい方はこちら
\ 2年プランなら、月あたりの負担を抑えられる /
※最大76%OFF+4ヶ月無料延長(合計28ヶ月)・30日間返金保証あり
生成AIの情報漏洩に関するよくある質問
まとめ:AIに情報を預ける時代の、現実的な守り方
生成AIに打ち込んだ情報は、あなたの手を離れて外部のサーバーに届きます。サムスンの事例が示すように、悪意がなくても漏洩は起こります。だからこそ大切なのは、守る場所を切り分けることです。入れてはいけない情報は、そもそも入れない。そのうえで、公共Wi-Fiでの通信は暗号化で守り、AIが自律巡回で踏む危険サイトは脅威対策Proで止める。この二段構えが、AIを日常的に使う人にとって現実的な備えになります。海外でも国内でも、守り方の基本は変わりません。
\ AIを日常的に使う人の、現実的な備えに /
※30日間の返金保証つき
NordVPNには30日間の返金保証が用意されています。期間内であれば、返金を受けられる仕組みです。
NordVPNの評判・実測レビューを詳しく見る